
چرا عیبیابی Packet Loss و Timed Out چالش مهم پشتیبانی شبکه است؟
در شبکههای سازمانی امروزی، صرفِ وجود اتصال فیزیکی یا روشن بودن چراغ پورتهای سوئیچ به معنای عملکرد سالم زیرساخت نیست. ممکن است کاربران به شبکه متصل باشند، اما کندی شدید نرمافزارهای مالی و ERP ، قطعی و افت کیفیت تماسهای VoIP، ناپایداری کانکشن های VPN و تأخیر در انتقال فایلها را تجربه کنند. ریشه بخش عمدهای از این اختلالات متناوب و کلافهکننده، پدیدههای Packet Loss (از دست رفتن بستهها) وTimed Out است.
نکته حائز اهمیت از دیدگاه مهندسی این است که پروتکل TCP برای تضمین تحویل دادهها، با مشاهده حتی یک درصد Packet Loss، پنجره ارسال (TCP Window Size) خود را کوچک میکند که این امر می تواند عملکرد شبکه را به شدت تنزل دهد. از این رو، یک تیم پشتیبانی شبکه حرفهای نمیتواند تنها به بررسی Up بودن لینک بسنده کند، بلکه باید پایش کیفی و تحلیل دقیق نوسانات ترافیک را در اولویت قرار دهد. ارائه خدمات پشتیبانی شبکه تخصصی، رویکردی پیشگیرانه برای حفظ دسترسپذیری، کاهش زمان ازکارافتادگی (Downtime) و ارتقای پایداری کسبوکار است.
در این مقاله تخصصی، ابعاد مختلف اختلالات Packet Loss و Timed Out را از پایینترین لایه (فیزیکی) تا لایههای منطقی، ازدحام شبکه و سمت سرور بررسی کرده و متدولوژی گامبهگام عیبیابی را تبیین میکنیم.
۱. مفاهیم پایه: تفکیک ساختاری Packet Loss و Timed Out
برای عیبیابی دقیق در فرایند پشتیبانی شبکه، ابتدا باید تفاوت ماهوی میان Packet Loss و Timed Out مشخص شود:
۱-۱. Packet Loss چیست؟
Packet Loss به معنای نرسیدن بخشی از بستههای اطلاعاتی ارسالی به مقصد در طول مسیر ارتباطی است و معمولاً بهصورت درصد گزارش میشود. فرمول محاسبه آن به شرح زیر است:
برای مثال، اگر از ۱۰۰ بسته ارسالی در آزمون Ping، تنها ۸۰ پاسخ دریافت شود، نرخ Packet Loss برابر ۲۰٪ است.
۱-۲. خطای Timed Out چیست؟
Timed Out یا پیام Request Timed Out زمانی رخ میدهد که ابزار یا برنامه ارسالکننده در بازه زمانی تعیینشده (Timeout Interval) پاسخی دریافت نکند. این وضعیت لزوماً به معنای قطعی کابل یا نابودی بسته در شبکه نیست؛ بلکه میتواند ناشی از تأخیر شدید در مسیر، مسدود شدن پیامهای ICMP توسط فایروال، عدم Route بین شبکه ها یا عدم توانایی سرور مقصد در پاسخگویی به دلیل تراکم پردازشی باشد.
تفاوت کلیدی: Packet Loss یک معیار اندازهگیری فنی روی مسیر شبکه است، در حالی که Timed Out یک نشانگر در سطح کاربر یا برنامه کاربردی است.
| معیار | تعریف فنی | مقدار قابلقبول در LAN |
| Packet Loss | درصد بستههای گمشده | نزدیک به ۰٪ (لینکهای داخلی) |
| Latency (RTT) | زمان رفتوبرگشت داده | چند میلیثانیه |
| Jitter | نوسان و تغییرات تأخیر | کمتر از ۳۰ms ویژه VoIP |
| Timed Out | عدم دریافت پاسخ | صفر |
جدول ۱: مقادیر استاندارد شاخصهای کیفی شبکه در محیطهای سازمانی
۲. خطاهای لایه فیزیکی و نقش خدمات پسیو شبکه (Physical Layer Errors)
آمارها در حوزه پشتیبانی شبکه نشان میدهد که بخش عمدهای از موارد Packet Loss پایدار و کمحجم، از لایه فیزیکی (Layer 1) نشأت میگیرد.
۲-۱. عوامل اصلی بروز خطاهای فیزیکی
- کابلکشی مسی غیراستاندارد: استفاده از کابلهای نامرغوب، رعایت نکردن حداکثر طول مجاز ۱۰۰ متر در Ethernet برای کابل های تست پاس ( تست فلوک و پرمننت) و یا آسیبدیدگی رشتههای داخلی کابل.
- اتصالات و کانکشن های نادرست: پانچ غیراصولی کابل در کیستون و پچپنل، یا سوکتزنی غیراستاندارد RJ45 که موجب تضعیف سیگنال و بازگشت موج میشود.
- مشکلات فیبر نوری: آلودگی و گردوغبار روی کانکتورهای فیبر، شعاع خمش نامناسب (Bend Radius) و افت توان نوری خارج از محدوده استاندارد.
- تجهیزات جانبی و ترانسیورها: خرابی یا ناسازگاری ماژولهای SFP/SFP+ و توان نوری ضعیف ارسالی یا دریافتی.
- تداخل الکترومغناطیسی (EMI) و برق: عبور کابلهای شبکه از کنار کابلهای فشار قوی، موتورخانهها یا سیستمهای ارتینگ معیوب.
۲-۲. نشانههای لایه فیزیکی روی سوئیچ
هنگام بروز مشکل فیزیکی، شمارندههای زیر روی پورت سوئیچ افزایش مییابند:
- CRC Errors & FCS Errors: نشاندهنده تغییر یا خراب شدن بیتها در حین انتقال فیزیکی.
- Input Errors: مجموع خطاهای دریافتی روی اینترفیس.
- Runts & Giants: بستههای کوچکتر از ۶۴ بایت یا بزرگتر از ۱۵۱۸ بایت.
- Link Flapping: قطع و وصل شدن مکرر و لحظهای وضعیت پورت.
۲-۳. اهمیت خدمات پسیو شبکه در پیشگیری
سرمایهگذاری بر روی خدمات پسیو شبکه استاندارد شامل طراحی اصولی آرایش رک، کابلکشی طبق استانداردهای Structured Cabling، مستندسازی دقیق ، اتصال درست پچپنلها و انجام تستهای گواهیسنجی تست فلوک یا OTDR فیبر باعث میشود که بخش عظیمی از خطاهای لایه فیزیکی از همان بدو راهاندازی حذف شوند. تیم پشتیبانی شبکه با بررسی گزارش DOM ماژولهای SFP و تست کابل، میتواند سریعاً پچکورد یا کانکتور معیوب را تعویض کرده و مشکل را برطرف سازد.
۳. خطاهای لایه ۲: تنظیمات Duplex، Loop و STP
اگر زیرساخت پسیو سالم باشد، متخصصان خدمات پشتیبانی شبکه عیبیابی را در لایه پیوند داده (Data Link Layer) پیدا خواهند کرد.
۳-۱. عدم تطابق Speed و Duplex (Duplex Mismatch)
این خطای کلاسیک زمانی رخ میدهد که یک سمت لینک روی حالت Auto-negotiation و سمت دیگر روی Full Duplex دستی تنظیم شده باشد. در این حالت، سمت Auto به حالت Half Duplex سوئیچ کرده و حین تبادل ترافیک سنگین، پدیده Late Collision و Packet Loss شدید رخ میدهد. راهحل استاندارد، یکسانسازی تنظیمات در هر دو سمت لینک است.
۳-۲. حلقههای لایه ۲ و طوفان انتشار (Broadcast Storm)
عدم فعالسازی یا پیکربندی نادرست پروتکل Spanning Tree (STP/RSTP/MSTP) باعث ایجاد حلقه در شبکه میشود. هجوم بستههای Broadcast موجب اشباع پردازنده (CPU) سوئیچها شده و تمام دستورات Ping به خطای Timed Out میرسند. فعالسازی مکانیزمهای حمایتی نظیر BPDU Guard، Root Guard و Storm Control روی پورتهای دسترسی از الزامات پشتیبانی شبکه است.
۳-۳. ناپایداری STP و مشکلات Link Aggregation
قطعی مکرر یک پورت (Flapping) باعث ارسال پیامهای Topology Change و پاک شدن مداوم جدول MAC سوئیچها میشود که نتیجه آن Flooding ترافیک و تلفات موقت بستههاست. همچنین پیکربندی نامتقارن پروتکل LACP در Port-Channel میتواند باعث هدایت ترافیک به لینکهای خراب شود.
۴. ازدحام شبکه، بافر تجهیزات و مدیریت QoS (Layer 3 & Congestion)
ازدحام (Congestion) زمانی اتفاق میافتد که نرخ ورود ترافیک به یک پورت یا مسیر، از ظرفیت خروجی آن پیشی بگیرد.
۴-۱. مکانیسم پر شدن بافر و Output Drops
سوئیچها و روترها ترافیک مازاد را در بافر (Queue) نگه میدارند. با پر شدن کامل بافر، تجهیزات مجبور به دور ریختن بستههای جدید میشوند که به این حالت Tail Drop میگویند.
تفاوت ساختاری مهم: خطای لایه فیزیکی باعث افزایش شمارنده CRC Errors روی ورودی (Input) پورت میشود، اما ازدحام باعث افزایش شمارنده Output Drops روی خروجی (Output) پورت میگردد در حالی که CRC پاک باقی میماند.
۴-۲. فرمول ریاضی ماتیس (Mathis TCP Formula)
تأثیر نرخ افت بسته (\(p\)) بر توان عملیاتی TCP طبق رابطه ماتیس به شکل زیر ارزیابی میشود:
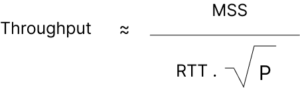
که در آن MSS اندازه بخش TCP، RTT زمان رفت وبرگشت و p نرخ Packet Loss است. این فرمول اثبات میکند که با افزایش کوچک در افت بسته یا RTT، کارایی ارتباط به شدت افت میکند.
علل ازدحام شبکه عبارتند از:
- Oversubscription یا به عبارت دیگر نسبت بالای پورت دسترسی به Uplink
- Microbursts جهشهای لحظهای زیر یک ثانیه
- پشتیبانگیری و همگامسازیهای حجیم در ساعات کاری
- لینکهای WAN و اینترنت با پهنای کم
- عدم اعمال سیاستهای کیفیت سرویس (QoS)
۴-۳. راهکارهای رفع ازدحام در پشتیبانی شبکه
برای حل مشکل ازدحام، متخصصان پشتیبانی شبکه اقدامات زیر را انجام میدهند:
- پیادهسازی QoS: علامتگذاری ترافیک با DSCP و اولویتدهی به ترافیک حساس (نظیر VoIP و سیستمهای مالی) نسبت به دانلودها.
- اعمال Shaping و Policing: کنترل و محدودسازی نرخ ترافیک عبوری.
- افزایش پهنای باند : ارتقای لینکهای Uplink یا استفاده از تکنولوژی EtherChannel / Port-Channel.
- پایش زمانبندی دقیق: تنظیم نرخ نمونهبرداری مانیتورینگ روی ۱۰ تا ۳۰ ثانیه جهت شناسایی Microburstها.
۵. لایههای بالا، فایروال و نقش یکپارچه پشتیبانی شبکه و سرور
در بسیاری از موارد، شبکه و کابلها کاملاً سالم هستند اما بروز خطای Timed Out ناشی از لایههای بالاتر یا خود سرور مقصد است.
۵-۱. مشکلات MTU و Path MTU Discovery
اگر اندازه بسته ارسالشده از سقف MTU (Maximum Transmission Unit) مسیر بزرگتر باشد و بیت Don’t Fragment (DF) روی بسته تنظیم شده باشد، روتر مجبور به حذف بسته میشود. این مشکل بهویژه در اتصالات VPN و تونلسازی که سربار هدر ایجاد میکنند، رخ میدهد و باعث میشود Pingهای کوچک کار کنند اما انتقال فایل با Timed Out مواجه شود.
۵-۲. فایروال، ACL و مسیریابی نامتقارن
مسدود بودن پیامهای ICMP یا یک پورت مشخص توسط فایروال، یا پر شدن جدول نشستها (Session Table) در فایروالهای Stateful، علل شایع بروز خطای Timed Out کاذب هستند. همچنین مسیریابی نامتقارن (Asymmetric Routing) باعث میشود ترافیک رفت و برگشت از دو مسیر متفاوت عبور کرده و توسط فایروال بلاک شود.
۵-۳. اشباع منابع سرور و هایپروایزر
در صورتی که پردازنده (CPU)، حافظه RAM، یا توان ورودی/خروجی دیسک (Disk I/O) در سرور مقصد اشباع شده باشد یا صف Socket کارت شبکه پر شود، سرور توان پاسخگویی بهموقع را نداشته و سیستم درخواستکننده دچار Timed Out میشود.
دقیقاً به همین دلیل، خدمات پشتیبانی شبکه و سرور باید بهصورت یکپارچه ارائه شوند. زمانی که دو تیم مجزا مسئولیت شبکه و سرور را بر عهده دارند، عیبیابی به علت متهمسازی یکدیگر طولانی میشود؛ اما یک تیم واحد با دید همزمان روی پورت سوئیچ، لاگ فایروال و عملکرد سرور، منشأ دقیق خطا را کشف میکند.
۶. روش گامبهگام و اصولی عیبیابی Packet Loss در پشتیبانی شبکه
یک مهندس پشتیبانی شبکه برای یافتن سریع علت اختلال، از یک متدولوژی سیستماتیک ۸ مرحلهای استفاده میکند:
- تعیین دقیق دامنه اختلال (Scope): بررسی اینکه مشکل محدود به یک کاربر، یک VLAN، یک شعبه یا کل سازمان است.
- ارزیابی پایه با Ping: ارسال ۱۰۰ بسته به Default Gateway، سرور داخلی و مقصد بیرونی برای محاسبه درصد دقیق تلفات:
- دستور ویندوز: ping -n 100 192.168.1.1
- دستور لینوکس: ping -c 100 192.168.1.1
- مسیریابی با Traceroute / MTR: مشخص کردن گام دقیق بروز افت بسته با ابزارهای tracert یا mtr.
- بررسی شمارندههای سوئیچ: اجرای دستورات تشخیصی زیر در تجهیزات (مانند سیسکو):
- show interfaces بررسی status و errors
- show interfaces counters errors بررسی CRC و Drop
- show processes cpuبررسی بار پردازنده سوئیچ
- بررسی لاگهای سیستم (Syslog): تطبیق زمان بروز مشکل با رویدادهای ثبتشده و تغییرات اخیر.
- تحلیل ترافیک و Packet Capture: استفاده از NetFlow/sFlow و ابزار Wireshark برای شناسایی ارسالهای مجدد (TCP Retransmission) و Duplicate ACK.
- ارزیابی منابع سرور: سنجش وضعیت کارت شبکه، CPU، RAM و دیسک سرور مقصد.
- اعمال اصلاحات، تست مجدد و ثبت علت ریشهای (RCA): اجرای اقدام اصلاحی، پایش چندساعته پایداری و مستندسازی حادثه.
۷. جدول راهنمای تشخیص سریع علت Packet Loss و Timed Out
جدول زیر بهعنوان راهنمای کاربردی برای کادر خدمات پشتیبانی شبکه طراحی شده است:
|
نشانه مشاهدهشده |
علت احتمالی |
اقدام پیشنهادی تیم پشتیبانی |
| افزایش CRC و FCS Errors | کابل مسی آسیبدیده، پانج نادرست یا نویز محیطی | تست کابل، تعویض پچکورد، اصلاح ترمینیشن |
| قطع و وصل شدن مکرر (Link Flap) | خرابی پورت، کابل معیوب یا ناسازگاری Duplex | بررسی سرعت/Duplex، تعویض پورت سوئیچ |
| افت کیفیت فقط در ساعات شلوغ | ازدحام ترافیک و پر شدن بافر سوئیچ/روتر | بررسی Output Drops، اعمال QoS و ارتقای Uplink |
| مشکل محدود به یک VLAN خاص | پیکربندی نادرست Trunk، Allowed VLAN یا STP | بررسی تنظیمات سوییچ و مسیر لایه ۲ |
| Ping ناموفق اما وبسایت باز میشود | مسدود بودن ICMP توسط فایروال یا مقصد | تست پورت واقعی سرویس (مثلاً TCP 443) |
| Ping کوچک موفق، انتقال فایل ناموفق | مشکلات مربوط به MTU و PMTUD | تست Ping با اندازه بسته بزرگ و بیت DF set |
| تأخیر و قطع و وصل در VoIP | نوسان تأخیر (Jitter)، ازدحام یا نبود QoS | پیادهسازی و تنظیم صفهای اولویتدار QoS |
| مشکل متناوب در دسترسی به یک سرور | اشباع پردازنده، RAM یا دیسک سرور مقصد | بررسی همزمان شبکه و منابع سرور (پشتیبانی شبکه و سرور) |
۸. </strong>چگونه خدمات پشتیبانی شبکه از تکرار اختلالات جلوگیری میکند؟
رفع یکباره مشکل تنها بخش کوچکی از فرایند نگهداری زیرساخت است. شرکتهای پیشرو در ارائه خدمات پشتیبانی شبکه، با اجرای ساختار پیشگیرانه زیر مانع از بروز مجدد مشکلات میشوند:
اقدامات پیشگیرانه در خدمات پشتیبانی شبکه
| خدمت | اثر بر کنترل Packet Loss و Timed Out |
| پایش ۲۴/۷ (Monitoring) | کشف زودهنگام خطاهای فیزیکی و افت کیفیت لینک |
| نگهداری پیشگیرانه (PM) | بازرسی دورهای کابلها، فیبر و آپدیت Firmware |
| مدیریت ظرفیت | پیشبینی خطوط پرترافیک و جلوگیری از ازدحام |
| مدیریت تغییرات | جلوگیری از خطاهای انسانی در پیکربندی تجهیزات |
| مستندسازی جامع | کاهش زمان تشخیص و عیبیابی (MTTR) در حوادث بعدی |
جدول ۳: خدمات پیشگیرانه پشتیبانی شبکه
همچنین عقد قرارداد با تعریف دقیق توافقنامه سطح کیفیت خدمات (SLA) که زمان پاسخگویی و رفع خرابی را مشخص کند، برای سازمانهای دارای زیرساخت حساس حیاتی است.
۹. پرسشهای متداول (FAQ) –
۱. اصلیترین علت Packet Loss در شبکههای سازمانی چیست؟
علت واحدی وجود ندارد؛ اما آسیبدیدگی کابلها و اتصالات پسیو، تنظیمات نامناسب Duplex، ازدحام در بافر سوئیچها و اشباع منابع سرور مقصد از رایجترین دلایل هستند که باید به صورت لایهای ارزیابی شوند.
۲. آیا مشاهده پیام Request Timed Out همیشه به معنی قطع بودن اینترنت است؟
خیر. این پیام تنها نشان میدهد که پاسخی در زمان تعیینشده برنگشته است. علت آن میتواند مسدود شدن ICMP توسط فایروال، کندی سرور مقصد یا تأخیر بالا در مسیر باشد، در حالی که اینترنت همچنان وصل است.
۳. چه مقداری از Packet Loss در شبکه سازمانی قابل قبول است؟
در شبکههای داخلی (LAN)، نرخ Packet Loss باید نزدیک به صفر درصد باشد. در لینکهای WAN و اینترنت، تلفات زیر ۱٪ برای مرور وب قابل تحمل است، اما سرویسهای بلادرنگ مانند VoIP و ویدیوکنفرانس به مقادیر بسیار پایینتری نیاز دارند.
۴. خدمات پسیو شبکه چه ارتباطی با خطای Timed Out دارد؟
کابلکشی غیراستاندارد، پانچ نامناسب و آلودگی فیبر نوری باعث ایجاد خطاهای CRC و افت سیگنال میشوند. این امر موجب سقوط توان عملیاتی لینک و بروز خطای Timed Out میگردد؛ بنابراین اجرای صحیح خدمات پسیو شبکه پایه و اساس پایداری است.
۵. تفاوت پشتیبانی شبکه و پشتیبانی سرور چیست؟
خدمات پشتیبانی شبکه بیشتر بر زیرساخت ارتباطی، سوئیچها، روترها و لایههای ۱ تا ۳ تمرکز دارد؛ اما پشتیبانی سرور بهصورت جامع، هم ارتباطات شبکه و هم سیستمعامل، هایپروایزر و منابع پردازشی سرورها را عیبیابی میکند تا از پاسکاری مسئولیت جلوگیری شود.
۶. آیا تعویض سوئیچ یا روتر اولین راهکار رفع Packet Loss است؟
خیر. تعویض تجهیزات بدون شواهد فنی اشتباه است. ابتدا باید کابلها، پورتها، شمارندههای خطا (CRC و Drop)، تنظیمات Duplex و میزان مصرف پهنای باند بررسی شوند و تنها در صورت اثبات نقص سختافزاری، تجهیزات تعویض گردند.
۱۰. جمعبندی و نتیجهگیری
تحلیل و رفع اختلالات Packet Loss و Timed Out در شبکههای سازمانی یک فرآیند شانسمحور نیست، بلکه نیازمند دانش فنی، متدولوژی لایهای و ابزارهای تخصصی است. بررسی باید همواره از زیرساخت فیزیکی و لایه ۱ آغاز شده و سپس به سمت لایههای ۲ و ۳، بررسی وضعیت ازدحام و در نهایت ارزیابی سرورها هدایت شود. اجرای دقیق خدمات پسیو شبکه در کنار پایش مداوم و بهرهگیری از یک تیم مجرب برای پشتیبانی شبکه و سرور، ساختاری پایدار و امن را برای پیشبرد اهداف تجاری سازمان فراهم میسازد.

